Le pixel invisible des emails : ce que la CNIL autorise depuis 2026
Une image d'un pixel, invisible, permet de savoir qui a ouvert un email, quand et sur quel appareil. La CNIL a fixé les règles en avril 2026 : consentement, exemptions, preuve, retrait. Ce qui change pour une newsletter, un email commercial ou un simple email professionnel.
Presque toutes les newsletters, et beaucoup d’emails commerciaux, contiennent une image que personne ne voit : un carré d’un pixel sur un pixel, transparent, glissé en bas du message. Son seul rôle est de prévenir l’expéditeur que vous avez ouvert son email.
Longtemps toléré sans y penser, ce pixel de suivi a désormais ses règles. La CNIL a adopté le 12 mars 2026 une recommandation qui lui est consacrée (délibération n° 2026-042), publiée le 14 avril 2026. Le cabinet Seban Avocats en a fait une analyse détaillée ; voici ce qu’il faut en retenir, que vous envoyiez une newsletter ou de simples emails professionnels.
Comment fonctionne un pixel de suivi
Un email HTML peut afficher des images hébergées sur un serveur. Quand vous ouvrez le message, votre messagerie va chercher ces images. Le pixel de suivi exploite ce mécanisme : son adresse contient un identifiant propre à chaque destinataire, du type https://suivi.exemple.com/o/8f3a2c.gif.
Quand l’image est demandée, le serveur sait donc qui a ouvert, quand, et souvent depuis quelle adresse IP et quel logiciel. Répété à chaque ouverture, cela donne un historique précis de votre lecture.
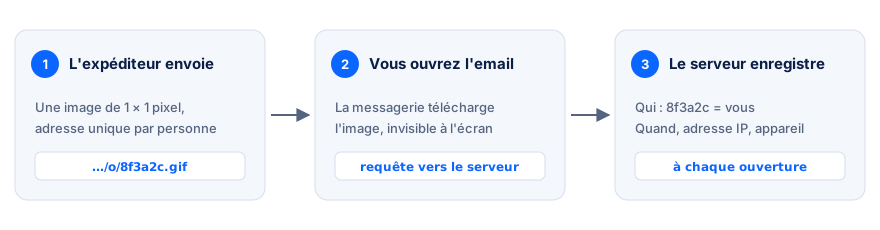
Le pixel ne s’affiche pas : c’est son téléchargement qui renseigne l’expéditeur.
Point important : la taille de l’image ne compte pas. Un logo de signature parfaitement visible devient un pixel de suivi dès que son adresse change d’un destinataire à l’autre. À l’inverse, un logo dont l’adresse est la même pour tout le monde ne permet pas de savoir qui a ouvert.
Pourquoi c’est encadré comme un cookie
La CNIL considère que charger ce pixel revient à lire une information sur l’appareil du destinataire. C’est exactement ce que vise l’article 82 de la loi Informatique et Libertés, le texte qui encadre déjà les cookies sur les sites web (voir notre guide Cookies et consentement).
La conséquence est la même : sauf exemption, il faut le consentement préalable du destinataire. Et cela vaut aussi entre professionnels : la prospection B2B est dispensée de consentement pour l’envoi lui-même, pas pour le traceur qu’il contient.
Quand le consentement est obligatoire
D’après l’analyse de Seban Avocats, le consentement est requis notamment pour :
- mesurer le taux d’ouverture d’une campagne pour l’évaluer ou l’améliorer ;
- personnaliser ou profiler : adapter les messages, ou cibler la personne ailleurs, selon ce qu’elle ouvre ;
- détecter des ouvertures anormales (fraude, ouvertures en masse) ;
- suivre la délivrabilité destinataire par destinataire, hors du cas exempté décrit ci-dessous.
Autrement dit : savoir si une personne précise a lu votre message, pour vos statistiques ou pour la relancer, demande son accord.
Les deux cas qui en sont dispensés
La délivrabilité des emails que la personne a demandés. Un expéditeur peut suivre les ouvertures sans consentement s’il s’en sert uniquement pour arrêter d’écrire aux personnes qui n’ouvrent plus ou espacer ses envois. L’exemption ne couvre que les messages liés à un service demandé : emails dits transactionnels (confirmation de commande, facture, alerte de compte, réinitialisation de mot de passe, alerte de sécurité) et emails pour lesquels la personne a consenti. Les données doivent rester minimales : selon Seban Avocats, seul le jour de la dernière ouverture est conservé, l’ancien étant effacé.
La sécurité. Selon la même analyse, un pixel utilisé uniquement pour des mesures de sécurité liées à l’authentification est également dispensé.
En dehors de ces deux cas, pas de pixel sans accord.
Recueillir un consentement valable
- Au moment de la collecte de l’adresse, avec une explication courte de ce que le suivi sert à faire : c’est la solution recommandée.
- Une case distincte par finalité. Le consentement à recevoir la newsletter ne vaut pas consentement au suivi d’ouverture.
- À défaut, envoyer un email sans aucun traceur, avec un lien vers une page où la personne accepte par un geste clair. L’accord ne doit pas pouvoir être déduit d’un simple chargement d’image.
- Le silence vaut refus, et refuser doit être aussi simple qu’accepter.
- La preuve doit être individuelle. Une clause par laquelle un prestataire promet avoir recueilli les consentements ne suffit pas.
- Le retrait doit rester possible à tout moment, par un lien en pied de chaque email, y compris dans les messages déjà envoyés que la personne rouvrirait plus tard.
Pour les adresses collectées avant la publication, la CNIL laissait trois mois pour informer clairement les destinataires et leur permettre de s’opposer facilement au suivi, soit en principe jusqu’au 14 juillet 2026. Ce délai est écoulé.
Le cas de l’email professionnel envoyé un à un
Beaucoup d’outils proposent aujourd’hui de « savoir si votre email a été lu » : extensions pour Gmail ou Outlook, CRM, logiciels de prospection. Ils fonctionnent tous avec un pixel.
Or, pour un email écrit à un client, un fournisseur ou une mairie, il n’y a en pratique aucun moyen de recueillir le consentement avant l’envoi. Ce type de suivi entre donc mal dans le cadre fixé par la CNIL. Et il est peu fiable :
- Apple Mail précharge les images de tous les messages : un email non lu apparaît comme ouvert ;
- Outlook et de nombreuses messageries d’entreprise bloquent les images par défaut : un email lu apparaît comme non ouvert ;
- Gmail passe par ses propres serveurs pour charger les images, ce qui masque l’adresse IP et la localisation ;
- un message transféré à un collègue compte comme une ouverture du destinataire d’origine.
Suivre ses emails sans traceur
Ce qu’on cherche vraiment à savoir, c’est souvent moins « a-t-il ouvert ? » que « dois-je relancer ? ». Plusieurs signaux fiables ne demandent aucun pixel :
| Signal | Ce qu’il indique | Pourquoi c’est sans traceur |
|---|---|---|
| Avis de non-remise (bounce) | L’adresse n’existe pas ou la boîte refuse le message | C’est le serveur du destinataire qui répond |
| Réponse reçue | Le message a été lu et traité | La personne écrit elle-même |
| Accusé de lecture | La personne confirme avoir lu | Elle choisit de le renvoyer ou non |
| Bouton « J’ai bien lu » | Lecture confirmée volontairement | La personne clique, rien ne se déclenche à l’ouverture |
| Sans nouvelles depuis X jours | Il est temps de relancer | Simple calcul sur la date d’envoi |
Un bouton d’action dans le message (« Confirmer le rendez-vous », « Voir le devis ») donne lui aussi une information utile : c’est un geste volontaire, pas une lecture à l’insu de la personne. Pour éviter qu’un antivirus de messagerie, qui ouvre parfois les liens tout seul, ne déclenche une fausse confirmation, la page atteinte doit demander un dernier clic sur un bouton plutôt que valider au simple chargement.
Repérer un pixel dans un email reçu
- Affichez le code source du message : « Afficher l’original » dans Gmail, « Afficher la source » dans la plupart des webmails.
- Cherchez les balises
<img: une image de 1 × 1 pixel, masquée (display:none), ou dont l’adresse contient un long identifiant. - Regardez le domaine : un service d’emailing plutôt que le site de l’expéditeur est un bon indice.
- Pour vous protéger, désactivez le chargement automatique des images dans votre messagerie : sans chargement, aucun pixel ne se déclenche.
Les liens d’un email peuvent eux aussi être suivis : s’ils passent par un domaine de redirection avant d’arriver au vrai site, le clic est enregistré.
En résumé
- Un pixel de suivi est un traceur, au même titre qu’un cookie : consentement préalable, sauf pour la délivrabilité des emails demandés et la sécurité.
- Une case distincte, le silence vaut refus, une preuve par personne et un lien de retrait dans chaque email.
- Pour les emails professionnels envoyés un à un, préférez les réponses, les accusés de lecture et les avis de non-remise : ils sont fiables et ne demandent l’accord de personne.
Cet article est une information générale, pas un avis juridique. Sources : recommandation de la CNIL sur les pixels de suivi (délibération n° 2026-042 du 12 mars 2026) et l’analyse de Seban Avocats du 27 août 2026.